Premium

Ca y est bientot presque tous fichés .... avec la loi sur les réseaux

quel est le benêt en France qui a cru que cela n'allait pas être une catastrophe??

Facture numérique, premier hacking.
Welyb, plateforme utilisée par les cabinets comptables pour échanger avec leurs clients, est touchée par une fuite de données. Sont exposés notamment noms, e-mails, téléphones, adresses, SIRET/SIREN et mots de passe hachés.
sur portable bureau ; oui tu peux y aller serein amha je me suis déjà renseigné sur ce produit qui il me semble de souvenir utilise son propre DNS
moi j'aivais déjà changé le DNS configuré dans Windows et utilise brave par dessus , c'est un bon mix pour le moment
je pense que leur projet est juste une dinguerie pour faire peur comme d'hab et que c'est une blague irréalisable et de toute façon contournable. Leurs serveurs sont tellement facilement piratables qu'on pourra bientôt y effacer nos données!
sais pas pour mobile ne l'utilisant pas pour les réseaux dits sociaux !
on se marre c'est que 2026
qu'en pensez-vous ?
VPN 100% Gratuit, basé en Islande et 100% transparent.
La version mobile embarque également un navigateur anti-empreintes numérique pour moins de traçage par les sites internet.
topgun revient à la charge pour le contrôle des réseaux sociaux. Normal la démocratie et la voix du peuple il ne fait que s'asseoir dessus depuis 10 ans !
le parlement français ayant jugé cette loi inconstitutionnelle, le traitre a donc écrit à la hyène pour lui demander de prendre une loi européenne ...
on s'en fout tout ce binz va disparaitre
C'en devient risible.
Nouvelle fuite à l’État : les données de 48 millions de propriétaires compromises, le pirate des impôts a encore frappé
Publié le 31 août 2026
Le groupe ZeroBytes, déjà responsable du piratage du fisc, revendique une nouvelle intrusion contre une plateforme du gouvernement. Le gang prétend avoir piraté le site « Zéro Logement Vacant » à l’aide d’un compte administrateur compromis. Les données de 48 millions de propriétaires auraient été dérobées au cours de la cyberattaque.
Cyberattaques : l’opérateur SFR victime d’une fuite de données affectant ses abonnés fibre.
Quand est-ce que ça s'arrête ?

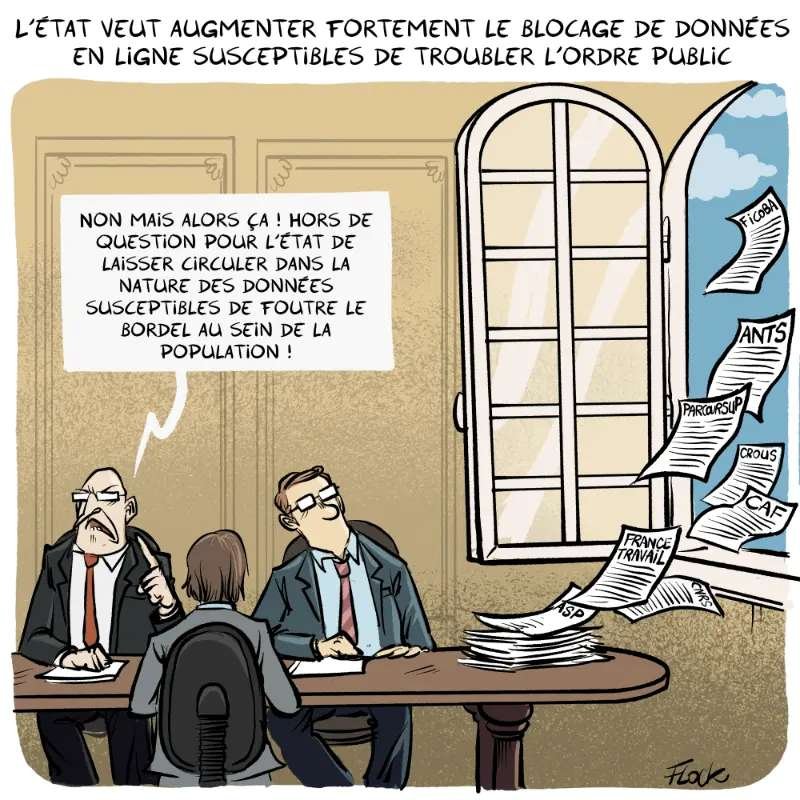
"Le Conseil constitutionnel censure l’interdiction des réseaux sociaux aux moins de 15 ans, jugée disproportionnée.
Il censure aussi le dispositif qui aurait contraint toute personne, même majeure, à prouver son âge pour accéder aux plateformes.
L'expérience du système macroniste impose de ne pas se réjouir trop vite.."
-----------------------------------------------------------------------------------
Meta jugée aux États-Unis : des outils de sécurité étaient « conçus pour échouer », accuse un ex-ingénieur du groupe
Un ancien ingénieur de Meta, par ailleurs ex-responsable de la sécurité des utilisateurs chez Facebook, a témoigné lors du procès contre le groupe de Mark Zuckerberg et affirmé qu’aucun outil efficace n’avait été mis en place pour lutter contre l’usage excessif des réseaux sociaux.
Certains outils censés protéger les adolescents sur Instagram ont été « conçus pour échouer », a affirmé mercredi 19 août 2026 l’ancien ingénieur de Meta Arturo Bejar, premier témoin du grand procès fédéral où une coalition d’États américains accuse le géant des réseaux sociaux d’avoir menti sur leur dangerosité.
Meta s’opposait vivement à la comparution, devant le tribunal fédéral d’Oakland (Californie), de cet ancien responsable de la sécurité des utilisateurs chez Facebook (2009-2015) et ex-consultant (2019-2021). Mais la juge a rejeté cette tentative, selon elle « désespérée », d’écarter un « témoin solide ».
Le groupe de Menlo Park, déjà condamné deux fois cette année aux États-Unis, cherche à éviter une refonte forcée de Facebook et Instagram ainsi qu’une amende salée : la Californie, le New Jersey, le Colorado et le Kentucky - en éclaireurs d’une coalition de 29 procureurs généraux - réclament près de 200 milliards de dollars, selon un chiffrage provisoire.
Au lendemain de l’ouverture des débats, la juge Yvonne Gonzalez Rogers a sermonné les deux camps sur leurs multiples objections tardives et répétées. Et rappelé l’enjeu du procès : « L’allégation est que Meta a menti et a affirmé faussement que ces fonctionnalités n’étaient pas addictives ».
Pour tenter de le démontrer au jury, les procureurs généraux ont convoqué Arturo Bejar comme premier témoin.
La voix de l’ingénieur, qui a déjà témoigné au Congrès américain et dans plusieurs tribunaux, est devenue centrale dans le vaste contentieux qui oppose des familles, des établissements scolaires et des États à Meta, mais aussi à TikTok, Snapchat et YouTube, accusés d’être responsables d’une crise de santé mentale chez les jeunes Américains.
Courriel à Zuckerberg
D’une voix calme, barbe blanche taillée, Arturo Bejar a décrit patiemment au jury comment les fonctions censées lutter contre l’usage excessif des réseaux sociaux ont été « conçues pour échouer », car fondées sur l’initiative des utilisateurs : « C’est comme s’il fallait activer l’airbag chaque fois qu’on monte en voiture ».
Presque personne n’active le rappel « faire une pause » ou le « mode silencieux », censé couper les notifications nocturnes, a-t-il expliqué : un outil efficace bloquerait l’accès un quart d’heure, afficherait le temps passé et aiderait l’adolescent à se fixer une limite.
______________________________________
Conséquence directe : les mineurs français restent exposés
Sans loi française :
pas de limite de temps obligatoire,
pas de blocage automatique la nuit,
pas de vérification d’âge fiable,
pas de design anti‑addiction imposé.
Les ados français restent autant exposés que les ados américains.
Meta, accusé de favoriser l’addiction aux réseaux sociaux, devant les juges de Californie pour un procès civil à haut risque financier
Amélie Verdier, actuelle directrice générale de la DGFiP (Direction générale des Finances publiques, nommée en mars 2024), est bien issue de la promotion Léopold-Sédar-Senghor de l’ENA (2002-2004), la même qu’Emmanuel Macron.
Elle a également été directrice de cabinet de Jérôme Cahuzac, ministre délégué chargé du Budget, de 2012 jusqu’à la démission de ce dernier en mars 2013 dans le cadre de l’affaire de fraude fiscale. Elle a ensuite poursuivi ces fonctions auprès de son successeur Bernard Cazeneuve jusqu’en 2014.
On comprend aussi pourquoi le chiffre d’affaires d’Atos/Eviden n’est que de 14 % en France : la faiblesse de la cybersécurité publique, la dette technique des administrations et le retard réglementaire (comme NIS2) limitent mécaniquement la demande locale pour des solutions avancées. Le marché français reste sous‑investi, ce qui se reflète directement dans la part de CA réalisée sur le territoire
Les cyberattaques qui touchent l’État français révèlent des faiblesses structurelles.
L’article du Figaro rappelle que les administrations ont accumulé au fil du temps des systèmes informatiques hétérogènes, parfois obsolètes, difficiles à mettre à jour et souffrant d’une véritable « dette technique ».
À cela s’ajoute un manque d’« hygiène numérique » : l’authentification multifacteur n’est toujours pas déployée partout, malgré les alertes répétées de la Cnil et de l’Anssi. Trop souvent, certaines règles basiques ne sont pas appliquées.
Les attaquants, eux, disposent désormais d’outils industrialisés et très accessibles, ce qui facilite l’usurpation de comptes internes et l’exfiltration de volumes massifs de données.
Le problème est aggravé par un manque de compartimentation : une fois dans le système, les pirates accèdent trop facilement à des zones sensibles, contrairement au modèle « zero trust » adopté depuis longtemps par les grandes entreprises privées.
Malgré l’affaire de l’ANTS, les 200 millions d’euros annoncés pour renforcer les outils de détection et la cryptographie post‑quantique restent très insuffisants au regard des enjeux.
Et l’incompréhension est totale face au retard de la France dans la transposition de la directive européenne NIS 2, pourtant essentielle pour muscler la cybersécurité des administrations. Bruxelles a d’ailleurs saisi la Cour de justice de l’UE pour ce manquement, ce qui pourrait entraîner une sanction financière… argent qui serait bien mieux utilisé pour sécuriser les infrastructures publiques.
31 nouveaux sites pornographiques dans le viseur de l'Arcom: du blocage à la coopération européenne, comment le régulateur français contraint le milieu à accepter les règles sur la vérification de l'âge
Félicitations à l'ARCOM, qui en 2 ans a déjà bloqué 35 sites web pornographiques sur 3 millions.
Le fisc indique que deux autres cyberattaques ont ciblé les fichiers cadastraux et les successions vacantes.
La facturation électronique est obligatoire. Qu'est ce qu'il va se passer également quand ça va fuiter ?
Macron demande à Lecornu une nouvelle loi pour l'authentification sur les réseaux sociaux.
Et si les données fuitent ?
@blackleroc
Alors ils vont pouvoir appeler Atos/Eviden, le bouton SOS de l’État.
Fuites de données, de pire en pire :
La France devient le premier pays d’Europe et le deuxième pays au monde le plus attaqué par les cybercriminels, a souligné Claude Moniquet, spécialiste terrorisme et renseignements, en réaction au piratage du fisc, qui a touché près de 700.000 usagers.
laisser l'accès au premier hacker venu est clairement délibéré, toujours cette obsession de la destruction de l'état nation

Liste, des services toucher par une cyberattaque, ils ont de l’humour, dans nos administrations
La France fait face à une vague inédite de cyberattaques. Plusieurs ministères, plateformes publiques et services de l'État ont subi des intrusions majeures ou des fuites de données d'ampleur ces derniers mois.
Voici la liste des principaux services étatiques et administratifs français touchés récemment :
Administrations centrales et Ministères
La Direction générale des Finances publiques (DGFiP / Impôts) : Victime d'une intrusion via l'usurpation d'identité d'un agent. Les données fiscales, revenus de référence et taux de prélèvement à la source de 678 000 particuliers et professionnels ont été compromis.
L'Agence Nationale des Titres Sécurisés (ANTS / France Titres) : Ciblée par une faille majeure ayant exposé les données d'état civil (noms, dates de naissance, adresses) de près de 19 millions d'usagers.
Le Ministère de l'Intérieur : Touché par une intrusion informatique ayant permis aux pirates d'extraire plusieurs dizaines de fiches confidentielles, notamment liées au Fichier des personnes recherchées (FPR).
Le Ministère de l'Éducation Nationale : Victime d'une exfiltration de données personnelles touchant « un nombre important de ses agents ».
Plateformes nationales et Services Publics
France Travail (ex-Pôle Emploi) : A subi la plus grande violation de données de l'histoire du pays, exposant l'identité et le numéro de Sécurité sociale de 43 millions de personnes.
L'URSSAF : A fait l'objet d'un accès frauduleux dans ses systèmes informatiques
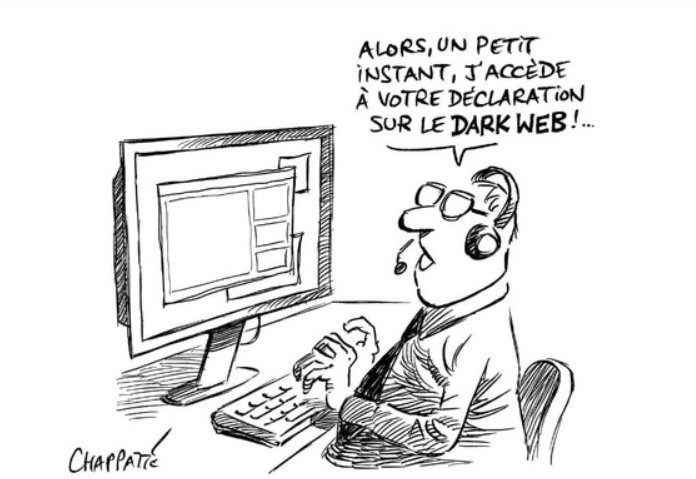
L'Office Français de l'Immigration et de l'Intégration (OFII) : Près de deux millions de dossiers de demandeurs se sont retrouvés en vente sur le dark web.
JeVeuxAider.gouv.fr : La plateforme officielle du bénévolat d'État a vu 550 000 comptes d'utilisateurs compromis par une faille technique.
Santé publique France : Un de ses prestataires externes a été piraté, entraînant la fuite de 80 000 données de contact.
L'INSEE : Mentionné parmi les organismes publics récents touchés par des incidents cyber.
Secteur local et parapublic
Les Lycées des Hauts-de-France : Près de 80 % des établissements de la région ont été paralysés suite à une attaque massive par le rançongiciel Qilin.
La Ville de Paris : Touchée par une fuite de données ciblant spécifiquement la plateforme des Cours d'Adultes de Paris (CAP). []
Que risquez-vous ? Ces piratages n'ont généralement pas permis de voler vos mots de passe ou vos comptes bancaires directs. En revanche, ils alimentent des campagnes de phishing (hameçonnage) ultra-ciblées. Les escrocs réutilisent vos vraies données fiscales ou d'état civil pour créer de faux e-mails ou SMS (au nom des Impôts, d'Ameli, etc.) impossibles à différencier d'un vrai message.
Si vous craignez d'être concerné, vous pouvez faire un point de situation ou signaler toute activité suspecte sur la plateforme officielle
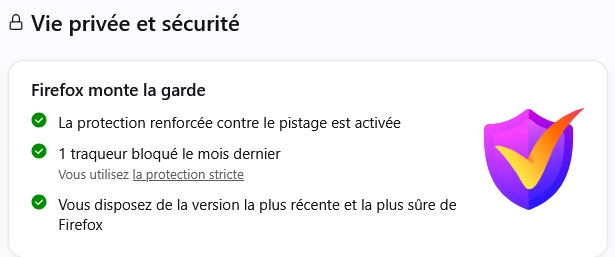
Gars D1 ; Firefox = 154 360 traqueurs bloqués le mois dernier !
Cool13 ; Firefox = 000 001 traqueurs bloqués le mois dernier !
J’utilise deux l’logiciels de sécurités, une adresse mail spécifique, pour mes services majeurs
Pour certain service, j’utilise les produit NEOWAVE FIDO2.
En sécurité informatique, le risque zéro n'existe pas. Viser la réduction des dégâts et la résilience (souvent appelée "défense en profondeur") est une stratégie bien plus réaliste et efficace que de chercher une protection totale illusoire.
Vue, dans quelle ambiance, nous somment, cyberattaques, avec des administration passoire.
Apprêt le fisc, nous voici à l’éducation Nationals, pas bel la vie.
17 août 2026 à 23:15 Mis à jour le : 17 août 2026 à 23:41par FrenchBreaches
Piratage massif de l’Éducation nationale : des millions d’élèves et de personnels exposés
Une fuite massive frappe l’Éducation nationale : 346 millions de lignes et 43 Go de données sur des élèves, enseignants et personnels, avec plus de vingt ans d’informations exposées.